符合工信部标准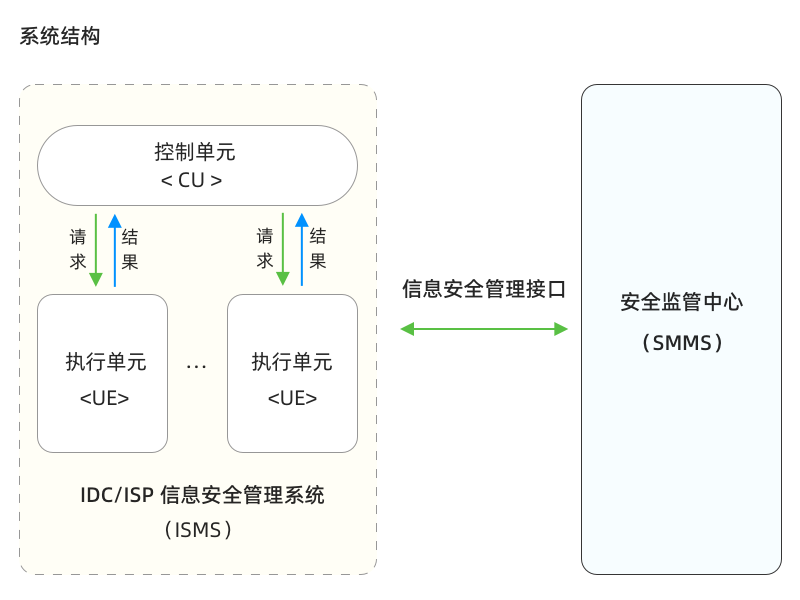
汉土信息安全系统 (ISMS)
严格基于并完全符合工信部最新安全系统技术要求。系统由“控制单元”(CU)和“执行单元”(EU)组成,采用分布式部署架构,实现各网络节点的流量、IP、域名、信息内容、应用的全面监测、分析与精准管控。
topology_architecture.ui
系统架构示意图 (分布式部署模式)
软硬件环境要求
部署本系统需要至少一台服务器用于安装 CU (控制单元)。EU (执行单元) 的数量根据监控节点与流量规模灵活横向扩展,支持多台 EU 分流处理。
系统基本功能
| 序号 | 功能规范项 | 系统主要功能详情 |
|---|---|---|
| 1 | 基础数据 | 经营单位管理、机房节点、客户信息、联系人管理、数据代码表。 |
| 2 | 信息安全 | 访问日志、活跃资源统计、违法网站监测/阻断、黑白名单、过滤规则。 |
| 3 | 系统管理 | 用户角色权限控制、系统日志审计、SMMS 接口配置、数据安全备份。 |
系统快速安装与部署
极简部署工作流,让高难度安全防护快速落地:
1
CU 控制单元部署
将安装包解压至站点目录,配置 Node.js 运行 environment 与域名。首次浏览器访问,系统即自动初始化数据库结构。
2
EU 执行单元配置
由于涉及 Linux 底层网络抓包引擎与 CU 安全连接,此部分由我司专业技术工程师指导完成,确保稳定高效。
3
一键对接配置
登录 CU 管理后台,绑定 EU 节点并配置管局端通信参数,即可开始常态化安全监管工作。
高安全性 · 阻断模式
串接模式部署
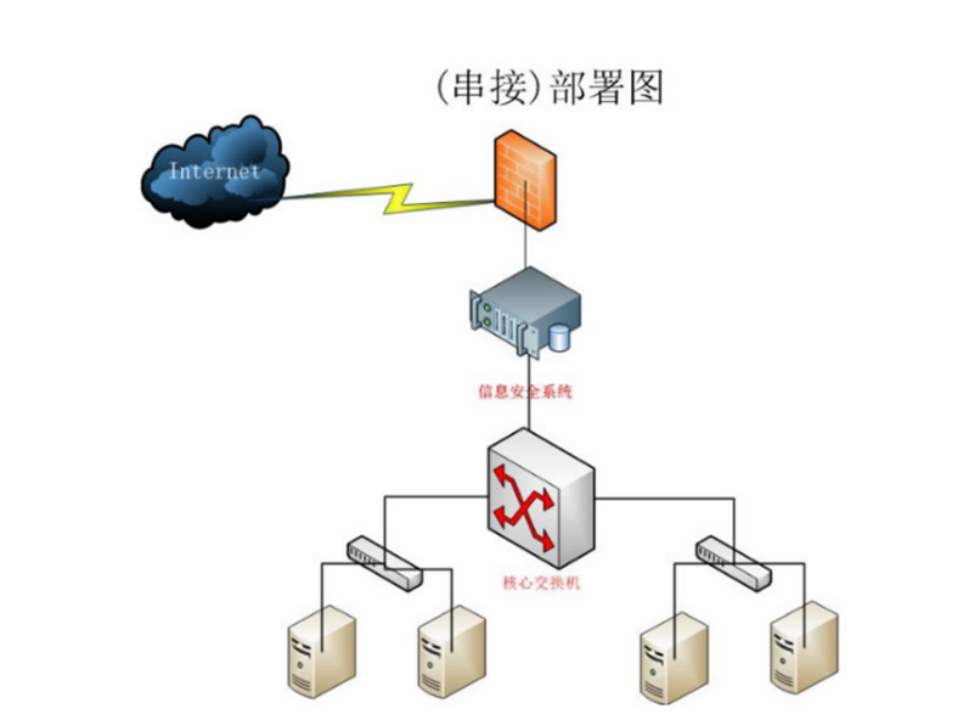
系统支持串接模式,通过物理链路上串联 EU 设备实现即时、100% 的精准阻断。此模式下,EU 网卡分为普通连网、入口与出口网卡(推荐使用 Intel 网卡)。
- 外网线直接接入 EU 入口网卡(免设 IP)
- EU 出口网卡连接下级交换机(免设 IP)
- CU 控制端和 EU 连网网卡正常接入本地局域网
inline_mode.svg
低风险 · 旁路镜像
并接模式部署
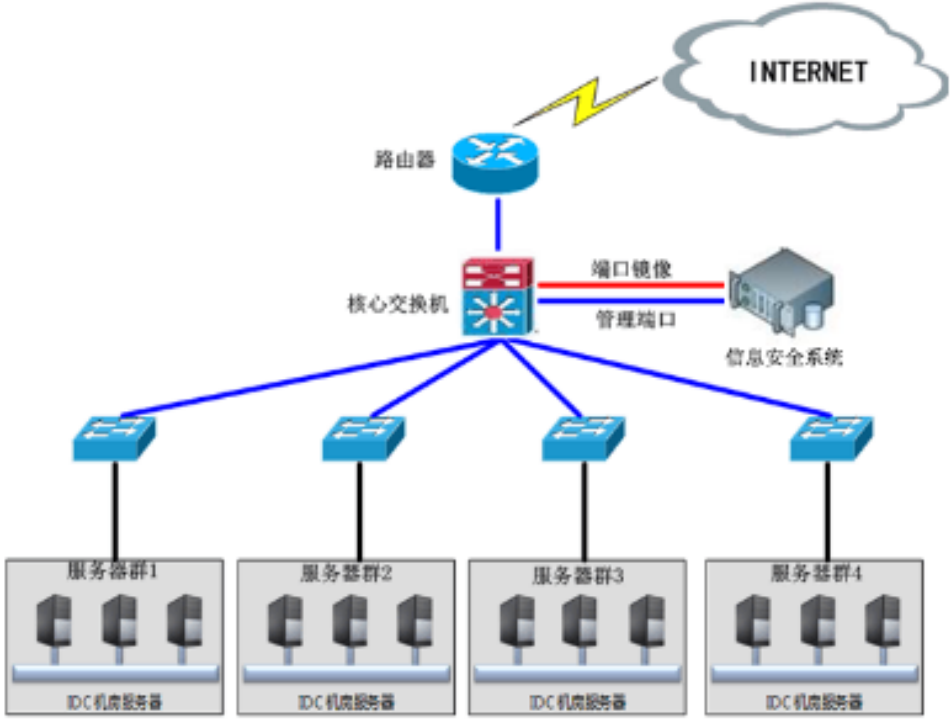
系统支持并接模式(旁路部署),无需更改现有物理拓扑。通过交换机端口镜像抓取流量,采用精准的阻断干扰包,在完全不影响现有网速的同时实施策略拦截。
- 交换机配置镜像,将数据同步至 EU 入口网卡
- EU 出口网卡连接普通端口(发送阻断包,需在相同 VLAN)
- CU 同样连接局域网,与 EU 保持逻辑通路
bypass_mode.svg